Affichage des articles dont le libellé est piratage. Afficher tous les articles

samedi 21 novembre 2009

Des pirates s'immiscent dans le débat sur le réchauffement climatique

Des pirates informatiques se sont infiltrés cette semaine dans les serveurs d'une université anglaise, et ont obtenu copie de milliers de courriers électroniques et de documents reliés aux travaux de chercheurs influents sur les changements climatiques.

Ils ont ensuite mis ces fichiers d'environ 61 MB à la disposition de tous les internautes par le biais d'un serveur situé en Russie. L'objectif implicite des pirates est d'exposer les manipulations statistiques auxquelles se seraient livrés les scientifiques afin d'exagérer la gravité de la situation actuelle.

Certains bloggeurs commencent déjà à utiliser des citations tirées de ces documents pour remettre en question les conclusions de ces chercheurs et la réalité du problème des changements climatiques, malgré la difficulté d'évaluer le contexte (ou même la véracité) des segments de phrase présentés comme révélateurs de cette malhonnêteté intellectuelle.

mardi 13 octobre 2009

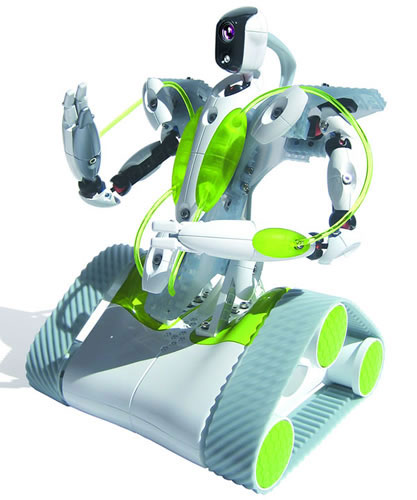
Les pirates s'en prendront-ils bientôt à votre robot?

Une équipe de chercheurs de l'Université de Washington vient de publier un article qui est repris par de nombreux médias, et qui alerte les usagers sur la facilité déconcertante avec laquelle il serait possible pour des pirates de prendre à distance le contrôle de robots "domestiques". Notamment, les défauts dans les protocoles de sécurité permettraient aux pirates de menacer la vie privée des usagers de ces machines.

Une lecture plus approfondie de cet article laisse quand même perplexe. Tout d'abord, deux des trois machines étudiées sont des robots pour enfant dont le côté ludique a certainement primé sur l'aspect sécurité lors de la conception. Je ne pense pas qu'une étude sur les robots militaires qui sont de plus en plus nombreux sur le champ de bataille ait donné les mêmes résultats (mais les budgets de recherche étant ce qu'ils sont, c'est certainement moins cher de se procurer un robot à quelques dizaines ou centaines de dollars). Un chercheur en sécurité informatique penserait-il sérieusement publier une mise en garde contre les brèches de sécurité qui frappent les ordinateurs pour enfant conçus afin de faciliter l'apprentissage de la lecture et du calcul?

Par ailleurs, au delà des vagues menaces à la vie privée, je ne résiste pas à la traduction de quelques passages plus spécifiques sur les risques que les pirates pourraient faire peser sur les usagers de ces robots:

"Vandalisme robotique: Un attaquant peut exploiter les vulnérabilités du Rovio et du Spykee pour endommager les objets fragiles dans leur environnement immédiat... Bien que ces robots n'aient pas encore suffisamment de puissance pour faire tomber des objets des tables, des robots similaires dans le futur pourraient avoir de telles capacités, ce qui pourrait potentiellement générer des risques pour la sécurité. Par exemple, si un robot fait tomber un bol de grains de raisins posé sur une table basse, cela pourrait représenter un risque d'étouffement pour un enfant en bas âge."

"Attaques psychologiques: En nous projetant un peu plus dans l'avenir, nous estimons que des attaques psychologiques pourraient potentiellement se servir de robots compromis... Un attaquant, peut-être un enfant malveillant du quartier, pourrait exploiter le lien privilégié [entre un enfant autiste] et son robot pour causer un préjudice psychologique à l'enfant. D'autres formes d'attaques psychologiques sont aussi possibles, comme d'utiliser un robot pour arranger des objets sur le sol afin de former un symbole menaçant ou insultant ou pour systématiquement harceler le chien de la famille pendant que les occupant du domiciles sont à l'extérieur." (p. 6)
Comme on le voit, il y a vraiment là de quoi inspirer les prochains scénaristes de Terminator 5.


vendredi 7 août 2009

"Cyberattaque" contre Twitter: l'emballement des médias

On doit s'ennuyer ferme dans les rédactions cet été, à en juger par la couverture médiatique reçue par la banale attaque distribuée par déni de service dont a été victime Twitter hier. Les grands médias anglophones et francophones (Le Monde, La Presse, Le Nouvel Obs, et une centaine d'autres sources sur Google News) semblent s'emballer pour l'affaire, la palme revenant certainement au Figaro, qui nous propose sur son blog technotes de suivre cet événement majeur minute par minute. Les hypothèses les plus folles circulent sur les mobiles et les auteurs de l'attaque (le spectre du Kremlin n'étant jamais très loin), alors que la nature exceptionnelle d'un tel incident et sa signification géopolitique sont analysées sous toutes les coutures.

Un tel emballement masque toutefois la banalité de ce genre d'attaque, à la portée de n'importe quel propriétaire (ou locataire) de botnet (réseau de machines zombies). En effet, au moment où tous les regards étaient tournés vers Twitter (peut-être par ce que l'ennui de ses utilisateurs soudainement déconnectés ne trouvait pas de meilleure façon de s'exprimer), la société Arbor Networks, qui prétend analyser environ 70% du trafic Internet en temps réel détectait 1.084 autres attaques distribuées par déni de service sur le réseau pendant la journée de référence (les chiffres sont constamment mis à jour). Bref, "business as usual" sous le soleil du mois d'août.


mardi 19 mai 2009

Certaines bases de données du Department of Homeland Security piratées

La plateforme informatique mise en place par le Department of Homeland Security (le ministère de l'intérieur ou de la sécurité publique américain) afin de faciliter l'échange d'informations entre les diverses agences fédérales d'application de la loi, les services de police locaux et les services internes de sécurité du secteur privé a été piratée à la fin du mois de mars de cette année, selon le magazine Federal Computer Week. Ces intrusions dans le Homeland Security Information Network ont permis aux pirates de se procurer des informations personnelles sur un petit nombre de fonctionnaires travaillant dans le domaine de la sécurité intérieure. La technique de piratage employée n'est pas spécifiée, mais l'accès se serait fait par le biais de comptes d'usagers du service dont les mots de passe auraient été compromis. 

jeudi 16 avril 2009

Les nouvelles méthodes des pirates informatiques pour s'emparer des codes secrets des cartes de paiement

Un article de Wired décrit l'apparition de nouvelles méthodes utilisées par les pirates informatiques pour s'emparer de grandes quantités de codes secrets de cartes de débit et de crédit. Le procédé repose sur l'interception de ces codes lors de leur transmission entre les distributeurs automatiques de billets et les serveurs des institutions financières émettrices et intermédiaires. Les codes secrets encryptés ne semblent par ailleurs pas épargnés, dans la mesure où les pirates exploitent les failles associées au paramétrage défaillant des équipements qui permettent de crypter les transactions financières (plus de détails sur ces modules de sécurité HSM vendus par la société Thalès ici). S'il semble que les machines sont configurées de manière absolument sûre lors de leur livraison, le besoin d'assurer leur compatibilité avec les équipements vendus par d'autres fournisseurs ainsi qu'avec les spécificités de chaque système bancaire national conduisent à ces erreurs. D'autres pirates ont développé une approche qui leur permet de siphonner les codes secrets pendant les quelques instants où ils sont stockés de manière non-cryptée sur les serveurs des banques afin d'autoriser la transaction.

S'il est confirmé, le saut qualitatif effectué par les fraudeurs leur permettrait d'accéder à un volume beaucoup plus important de données personnelles à très forte valeur ajoutée que ce que leur permet actuellement la fraude individualisée par skimming ou phishing. Par ailleurs, il sera plus difficile aux victimes de prouver leur bonne foi dans les cas de retraits d'espèces résultant de l'obtention frauduleuse du code secret, et il reste à voir dans quelle mesure les institutions financières joueront la transparence avec leurs clients.

mardi 7 avril 2009

Le Pentagone aurait dépensé 100 millions de dollars pour se défendre contre les cyberattaques

C'est ce qu'ont révélé deux généraux américains lors d'une conférence hier. La somme de 100 millions de dollars couvre seulement la période des 6 derniers mois, et inclut les dépenses en main d'oeuvre et en équipement associées aux réponses à ces attaques ainsi que la remise en état des réseaux.

Ce chiffre de 100 millions semble étrangement bien formaté pour frapper les esprits et être repris dans de nombreux articles, surtout à une période où le secrétaire américain à la défense vient d'annoncer d'importantes coupes budgétaires dans les programmes d'armement. D'un autre côté, le Pentagone est certainement l'une des cibles les plus tentantes pour les pirates débutants comme pour les cyberespions chevronnés.


mercredi 29 octobre 2008

La sécurité précaire des données personnelles en Amérique du Nord: nouvelle note de recherche

Vous pourrez télécharger une note de recherche que je viens de terminer avec Benoît Gagnon sur la sécurité des informations personnelles en Amérique du Nord sur le site de mon collègue Vincent Gautrais, qui la commente ici. Cette note nous permet de comprendre l’ampleur du problème des brèches de sécurité (qu’il s’agisse de vols, de négligences, de pertes ou de piratages) auxquelles ont été exposées les organisations publiques et privées (ainsi que leurs clients, usagers et employés) aux États-Unis et au Canada au cours de la période allant de janvier 2005 à janvier 2008.

Parmi les faits saillants de cette note :

• Pendant la période considérée, nous avons identifié 976 incidents de pertes ou de vols de données, ayant donné lieu à la compromission de 313 millions de dossiers personnels;

• Nous avons pu recenser 23 événements ayant eu lieu au Canada pour un total estimé de 4,4 millions de dossiers personnels compromis, mais en l’absence d’une obligation légale de divulgation pour les organisations victimes, ce chiffre nous semble fortement sous-estimé;

• Tous les secteurs d’activités gouvernementaux et privés semblent également affectés par des défaillances en matière de protection des données personnelles. Les secteurs de l’éducation, de la santé, les divers services gouvernementaux ainsi que les institutions financières sont les quatre principaux pourvoyeurs d’incidents;

• Plus de la moitié des incidents sont attribuables au vol d’équipements informatiques tels que des ordinateurs portables, ou à la négligence des employés des organisations concernées. Le piratage informatique ne concerne que 22,7% des affaires analysées. Il apparaît donc que ces incidents pourraient facilement être prévenus par une meilleure formation dispensée aux employés et le recours à des politiques plus strictes de transfert et de chiffrement des bases de données sensibles;

• Les principales victimes individuelles de ces incidents sont les usagers des services publics (35,1%), devant les employés des organisations concernées (22,8%) et les clients d’entreprises affectées (20,9%). La diversité des victimes individuelles et leur répartition relativement équilibrée selon les catégories semblent indiquer que ce sont bien les modes actuels de gestion des informations personnelles qui posent problème aux organisations, quelles que soient les personnes concernées;

• Bien que l’on observe une diminution du nombre d’incidents déclarés pour l’année 2007 après une forte augmentation en 2006, il est encore trop tôt pour dire si cette tendance est durable et si elle peut être attribuée au vote aux États-Unis de lois obligeant les organisations victimes à notifier publiquement les incidents. Par ailleurs, le contexte actuel de crise économique dans les secteurs immobilier et financier risque de générer de fortes pressions sur les organisations et leur sécurité informatique, créant un rique accru de vols et de pertes;

• L’absence de dispositions législatives de divulgation et de notification au Canada est problématique, dans la mesure où cela nous empêche d’avoir une image précise de la situation et des risques auxquels sont exposés les citoyens canadiens. Ce déficit d’imputabilité et de transparence limite également les organisations et les individus qui souhaitent mettre en place des moyens efficaces de protection contre ces brèches de sécurité.

jeudi 24 juillet 2008

5 minutes...

C'est l'espérance de vie d'un ordinateur PC ne disposant pas des dernières mises à jour de Windows lorsqu'il est connecté à Internet, avant qu'un pirate ne puisse l'identifier et compromettre ses données. Ces chiffres alarmistes proviennent de l'Internet Storm Center du SANS Institute aux États-Unis. Mais tout n'est pas perdu: des chercheurs allemands qui gèrent des honeypots (pots de miel en bon français) estiment plutôt la durée de survie moyenne à environ 16 heures. Voilà qui est en effet rassurant!

vendredi 18 juillet 2008

Le hacking: nouvelle discipline olympique?

Le Wall Street Journal a publié le 17 juillet un article qui ne va pas améliorer les relations diplomatiques entre les USA et la Chine. Celui-ci fait état de la divergence d'opinions au sein de la communauté américaine du renseignement quant à l'opportunité de mettre en garde les hommes et femmes d'affaires (ainsi que les hauts fonctionnaires) américains qui assisteront aux Jeux Olympique de Pékin, le mois prochain contre les tentatives de piratage de leurs équipements informatiques.

En effet, selon l'article, les agences américaines sont préoccupées des pratiques systématiques de piratage informatique déployées par certains gouvernements étrangers, dont (mais pas uniquement) la Chine. Parmi les techniques observées ces derniers temps, on recense la copie intégrale des disques durs d'ordinateurs portables aux points de contrôles dans les aéroports ou dans les chambres d'hôtel, l'injection de virus dans les téléphones intelligents style Blackberry ou Treo, ou le "slurping" qui consiste à voler les données de téléphones ou équipements électroniques équipés de la technologie Bluetooth.

Le gouvernement américain ne souhaite pas faire de mise en garde publique, afin de ne pas froisser ses interlocuteurs chinois, mais de plus en plus d'entreprises actives dans des secteurs sensibles ont pris des mesures afin de minimiser l'exposition à ce type d'incidents:
  •  Il est par exemple de plus en plus fréquent qu'elles confient à leurs cadres en déplacement des ordinateurs portables réservés aux voyages et qui ne contiennent aucune donnée sensible, quand elles ne leurs interdisent pas carrément d'emporter de tels équipements en voyage;
  • Les données sensibles doivent alors être conservées sur des clés USB cryptées qui doivent rester constamment sous le contrôle de leur propriétaire; 
  • Les boîtiers d'ordinateurs sont équipés de sceaux inviolables qui permettent de vérifier que le disque dur n'a pas été démonté et que la machine n'a pas été "bricolée" en l'absence de son propriétaire;
  • L'utilisation de téléphones rechargeables à bas-coûts pouvant être jetés au retour du voyage, et vierges de toute donnée, est également conseillé;
  • etc...
Une liste des stratégies à mettre en oeuvre est mise à la disposition des entreprises ici.

L'un des seuls aspects positifs de cette nouvelle catégorie de menace est que nous assisterons peut-être à une diminution du nombre de présentations Powerpoint inutiles dans les réunions et conférences, en raison des restrictions de sécurité qui frapperont de plus en plus les ordinateurs portables... 

On peut toujours rêver!

dimanche 15 juin 2008

Comment pirater des applications de banque en ligne

Une longue vidéo fascinante d'une conférence de Fabrice Marie (un consultant en sécurité d'origine française mais qui donne sa présentation en anglais devant un public asiatique), qui porte sur les méthodes de piratage des systèmes bancaires en ligne. Cette présentation pleine d'humour a été faite il y a quelques années, mais elle reste selon moi d'une grande actualité (les diapos powerpoint sont disponibles ici).

Cette vidéo assez technique n'est pas seulement intéressante pour la démonstration qu'elle fait de la facilité avec laquelle il est possible de pénétrer des systèmes bancaires en ligne, mais surtout selon moi parce que Fabrice Marie nous explique comment réfléchissent les institutions bancaires dans leur processus de prise de décision et d'allocation des ressources informatiques, et dans quelle mesure la sécurité est rarement une préoccupation prioritaire. Il a également des mots assez durs contre la paresse des programmeurs qui créent ces applications en s'appuyant de manière systématique sur la technologie qu'ils maîtrisent le mieux, même si cette dernière n'est pas toujours la plus appropriée pour certaines situations spécifiques. Dit plus simplement, le choix des moyens n'est pas déterminé par les fins que l'on cherche à atteindre, mais plutôt par l'économie d'effort qui peut être obtenue. Qui plus est, la traçabilité des opérations (les "audit trails") semble assez inconsistante, voire inexistante.

Les outils qu'ils utilise sont très rudimentaires ("boring" comme il le dit lui-même), par contraste avec les applications qu'achètent les banques à prix d'or, et qui contiennent néanmoins un nombre important de failles, à moins que les acheteurs soient prêts à payer un supplément pour que ces failles soient réparées... Bref, une économie de la sécurité qui repose sur une délégation systématique des responsabilités et des risques aux acteurs les moins exigeants.


samedi 24 mai 2008

La francisation des malwares

Selon le blogueur spécialisé en sécurité informatique Dancho Danchev, le logiciel malveillant (malware ou maliciel) IcePack serait dorénavant disponible dans la langue de Molière. Cet outil de piratage bien décrit dans cet article de Zataz.com permet d'automatiser l'exploitation des vulnérabilités informatique et met ce type de pratiques à la portée de tous ceux capables de payer les 500 dollars qu'en demandent ses auteurs. 

La mise à disposition d'une version française (qui suit de près la traduction de cet outil en chinois) risque d'augmenter considérablement les instances de vol d'identité ou de données personnelles dans les pays francophones, qui étaient jusqu'à présent quelque peu protégés par leur langue minoritaire à l'échelle mondiale. Danchev qualifie ce phénomène de "localisation", par opposition à la mondialisation. En effet, il s'agit ici de doter des outils universels de piratage informatique de propriétés qui les rendront plus efficaces dans certains contextes régionaux et qui faciliteront l'accès à des victimes potentielles jusque là plus ou moins épargnées. En tout cas, on ne pourra pas reprocher aux fraudeurs de faire la sourde oreille aux exceptions culturelles.


lundi 19 mai 2008

Un pirate "efface" l'identité de plusieurs milliers de fonctionnaires en Australie

Plus radical que n'importe quel plan de réforme de la fonction publique, un pirate a été accusé hier en Australie d'avoir paralysé pendant plusieurs heures le système informatique du gouvernement  du Territoire du Nord et d'avoir par la même occasion fait disparaître l'identité d'environ 10.000 fonctionnaires. Ces incidents, qui se sont produits le 5 mai ont affecté les serveurs du ministère de la santé, de l'hôpital de Darwin (la capitale du territoire), de la prison locale et de la Cour suprême. L'auteur avait également en sa possession au moment de son arrestation des mots de passe appartenant au service de police.

Cette attaque a causé des dommages qui nécessiteront plusieurs mois de travail avant que la situation ne revienne à la normale. Pourtant, elle n'est pas le fruit d'un génie de l'informatique qui aurait exploité une vulnérabilité méconnue sans réaliser les conséquences de ses actes. Il s'agit plutôt de la vengeance d'un consultant de haut niveau qui était chargé d'assurer la maintenance de ces systèmes de janvier à avril, et qui a utilisé le compte d'un ancien collègue pour accéder aux serveurs qu'il souhaitait endommager. 

Cet incident est loin d'être isolé si l'on en croit un rapport rendu public en 2004 par le Secret Service américain et l'Université Carnegie Mellon. Ce rapport met en effet en lumière à quel point la menace provenant de l'intérieur de l'organisation est tout aussi réelle mais sous-estimée en comparaison du spectre des menaces externes, et que bien souvent, trop peu de précautions sont prises pour protéger les systèmes informatiques et les données qu'ils contiennent lorsque des employés bénéficiant d'accès privilégiés quittent l'organisation en de mauvais termes avec leur hiérarchie ou leurs collègues. 

De tels événements ne peuvent être prévenus par des solutions technologiques. De plus, ils ne requièrent bien souvent que des compétences techniques très élémentaires, et ne correspondent pas à un profil particulier d'employés, ce qui rend leur détection très difficile. Ce sont plutôt des politiques "défensives" et systématiques de gestion des privilèges d'accès et de "débriefing" qui doivent être mises en place, afin d'identifier de manière précoce les (ex)-employés susceptibles de recourir à de telles pratiques.

dimanche 18 novembre 2007

Les réseaux sans fil des commerces de détail mal protégés

Le Washington Post rapporte les résultats d'une étude conduite par une entreprise spécialisée dans la sécurité des réseaux sans fil (Wi-Fi en bon français), AirDefense, dans plusieurs grandes villes américaines et européennes (dont Paris). L'objectif de cette enquête était de tester les niveaux de sécurité des réseaux déployés par les commerces de détail. Ces réseaux sans fils leurs servent notamment à transmettre des informations entre les terminaux de paiement et les réseaux filaires. Pour mesurer la sécurité de ces réseaux, les employés d'AirDefense ont parcouru les rayons de plus de 3000 commerces (appartenant à de grandes chaînes aussi bien qu'indépendants) équipés de sacs à dos contenant un ordinateur portable connecté à une antenne Wi-Fi de 1o centimètres.

Les résultats de cette étude menée volontairement à quelques semaines des fêtes de fin d'année, qui constituent une période d'achats intenses, montrent à quel point cette technologie est potentiellement à l'origine d'importantes vulnérabilités:
  • Des 2500 appareils connectés à des réseaux sans fil identifiés, 85% auraient pu être facilement compromis;
  • Des 5000 points d'accès à des réseaux filaires, 25% n'étaient pas cryptés, et 25% utilisaient le protocole de cryptage le plus ancien et le plus facile à pénétrer (WEP).
À l'instar de l'entreprise TJX, qui a été impliquée au début de l'année dans le vol de 45 millions de dossiers personnels appartenant à ses clients par le biais de son réseau sans fil, il semble que de nombreux commerces accordent encore une bien plus grande attention à la sécurité physique de leurs magasins (systèmes de protection contre le vol, de vidéosurveillance et agents de sécurité) qu'à celle des masses d'informations personnelles qu'ils recueillent chaque jour.

vendredi 16 novembre 2007

Le marché clandestin du vol d'identité

Le site CIO.com a réalisé une enquête trés fouillée sur le marché des identité volées et le modèle de service qui est développé par certains fraudeurs. En effet, ces derniers proposent un abonnement mensuel à leur site, qui permet à toute personne intéressée d'accéder à des ordinateurs infestés par des logiciels malfaisants (malware) et contrôlés par un botnet, le prix étant fixé en fonction de la quantité des ordinateurs compromis et de la qualité des informations disponibles. Ainsi, les ordinateurs infectés depuis plusieurs mois sont moins onéreux que ceux nouvellement mis sur le marché, les propriétaires de ces derniers n'ayant pas encore eu le temps de détecter la fraude dont ils sont les victimes.

Cette série de trois articles est accompagnée d'une vidéo de quelques minutes qui nous offre une visite guidée de l'un de ces sites (fermé depuis), et illustre le degré de sophistication technique atteint par certain fraudeurs, qui adoptent des stratégies directement inspirées des meilleurs ouvrages de management.

mercredi 7 novembre 2007

Comment pirater un compte bancaire en ligne

Petite vidéo éducative sur le mode opératoire des pirates qui prennent le contrôle de comptes bancaires... et raison supplémentaire de ne pas ouvrir les pourriels qui encombrent nos boîtes aux lettres électroniques (source Suisse, mais le principe s'applique partout).

via .:d4 n3wS:.