Le blog est dorénavant intégré au site de la Chaire de recherche à l'adresse suivante:
www.benoitdupont.net
jeudi 21 janvier 2010
samedi 5 décembre 2009
Y a-t-il un policier dans votre réseau d'amis Facebook?
C'est en tout cas ce qu'aimerait savoir l'Electronic Frontier Foundation, qui vient d'intenter des poursuites contre une demi-douzaine d'agences américaines d'application de la loi et de renseignement, dont la CIA, le ministère de la défense, de la sécurité intérieure (homeland security) ou encore les services fiscaux.
Cette démarche répond au refus de ces agences de rendre publiques leurs politiques et leurs pratiques de surveillance des réseaux sociaux dans le cadre d'enquêtes criminelles ou reliées à la sécurité nationale. Le Register a d'ailleurs identifié quelques affaires dans lesquelles des usagers recherchés par les forces de l'ordre ont été localisés et appréhendés grâce aux informations qu'ils avaient imprudemment partagé avec leurs amis sur Facebook.
Si l'on sait depuis environ trois ans que les services de renseignement développent en collaboration avec l'industrie de la surveillance des technologies spécifiquement adaptées au Web 2.0 et aux sites de réseaux sociaux (voir par exemple cet article de Wired sur les investissements de la CIA dans ce domaine ou encore cet article du Scientific American sur les efforts du Pentagone), les résultats de ces poursuites devraient lever le voile sur l'ampleur du recours à ces informations personnelles.
jeudi 3 décembre 2009
La prévention des comportements à risque chez les jeunes: c'est la barbe!
Le célèbre intervieweur de l'émission Inside the Actor's Studio, James Lipton, a prêté sa barbe à une campagne de prévention destinée aux jeunes afin de les sensibiliser aux périls de comportements impulsifs en matière d'utilisation des fonctions enrichies de leur téléphone portable comme la photo, les messages textes ou encore les sites de réseaux sociaux.
Le message insiste sur les conséquences indésirables de comportements tels que le fait de répandre des rumeurs sur des amis ou connaissances, ou de faire circuler des images compromettantes de soi qui pourraient échapper au contrôle de la personne représentée. Mais ce qui me semble le plus intéressant, c'est qu'il n'est ni condescendant ni alarmant. Il utilise plutôt le ressort de l'humour pour essayer d'attirer l'attention des adolescents sur ces pratiques qu'ils considèrent bien souvent comme normales, alors qu'elles sont susceptibles de créer des torts psychologiques importants à ceux qui en sont les victimes.
L'un des quatre films disponibles ici:
mardi 24 novembre 2009
Projet de loi canadien sur le signalement de pornographie juvénile par les fournisseurs de services Internet
Par une incroyable coïncidence, après la publication la semaine dernière par Cyberaide.ca d'un rapport sur les images d'abus pédosexuels, le gouvernement conservateur de Stephen Harper sort ce matin de son chapeau un projet de loi faisant peser sur les fournisseurs de service Internet une obligation de signalement de la pornographie juvénile.
J'ai parlé dans mon billet d'hier du rapport de Cyberaide et je ne reviendrais donc pas dessus. Par contre, l'un des arguments entendus ce matin dans la bouche des deux ministres qui ont présenté le projet était directement tiré du rapport et mérite quelques lignes. En effet, il y était affirmé que la Canada constitue un "havre" pour les producteurs de pornographie juvénile. Un examen approfondi de la méthode de cueillette des données nous aide à comprendre comment on en arrive à une telle affirmation.
En effet, les affaires traitées par Cyberaide et inclues dans son analyse résultent de signalements de la part du public. Or depuis la fin de l'année 2006, Cyberaide et les principaux fournisseurs d'accès à Internet canadiens ont établi le projet Cleanfeed, qui consiste à bloquer une liste de sites connus pour leur association à des contenus de pornographie juvénile. La spécificité de ce projet est que les sites bloqués sont exclusivement situés à l'extérieur du Canada. Il en résulte que les usagers canadiens sont sous-exposés à des contenus problématiques provenant de l'étranger et sur-exposés à des contenus hébergés à l'intérieur du pays. Cela implique un très fort biais dans les signalements du publics, qui sont à leur tour analysés pour produire des données tendant à démontrer la place de mauvais élève occupée par le Canada. Cette initiative qui semble par ailleurs fonctionner de manière satisfaisante est paradoxalement à l'origine d'un discours tendant à renforcer la peur du public.
Quant au projet de loi, il n'est pas encore connu dans tous ses détails. Tout juste sait-on que les fournisseurs de services Internet au public seront tenus de signaler des contenus de pornographie juvénile, et que ceux qui ne se conformeront pas à cette obligation s'exposeront à des amendes progressives de 1,000$, 5,000$ et 10,000$, ainsi que peines d'emprisonnement de 6 mois.
Mais cette approche répond-elle vraiment à un besoin des forces de l'ordre? Pas forcément de l'avis de l'Ombudsman fédéral des victimes d'actes criminels qui affirmait dans un rapport datant de l'été 2009:
D'autre part, il ne semble pas que la loi spécifie les moyens qui devront être employés ou comprenne des mécanismes afin de s'assurer que les fournisseurs signaleront de manière optimale les contenus en question. En effet, l'expérience dans le secteur bancaire démontre qu'une loi ou une réglementation mal pensées aboutissent en général à des effets pervers comme des niveaux de sous-déclarations (conformité symbolique) ou de sur-déclarations (conformité défensive) de la part des organismes visés. Dans le cas de sur-déclaration, cela aurait par exemple pour effet de submerger les rares ressources policières disponibles, et de nuire indirectement aux enquêtes en cours.
Si l'implication du secteur privé dans les efforts de lutte contre la pornographie juvénile est incontournable, l'utilité d'une loi aussi coercitive et peu flexible risque de montrer bien vite ses limites, à moins que des ressources importantes soient dégagées pour veiller à son application et qu'une politique plus inclusive à l'égard des divers partenaires l'accompagne.
J'ai parlé dans mon billet d'hier du rapport de Cyberaide et je ne reviendrais donc pas dessus. Par contre, l'un des arguments entendus ce matin dans la bouche des deux ministres qui ont présenté le projet était directement tiré du rapport et mérite quelques lignes. En effet, il y était affirmé que la Canada constitue un "havre" pour les producteurs de pornographie juvénile. Un examen approfondi de la méthode de cueillette des données nous aide à comprendre comment on en arrive à une telle affirmation.
En effet, les affaires traitées par Cyberaide et inclues dans son analyse résultent de signalements de la part du public. Or depuis la fin de l'année 2006, Cyberaide et les principaux fournisseurs d'accès à Internet canadiens ont établi le projet Cleanfeed, qui consiste à bloquer une liste de sites connus pour leur association à des contenus de pornographie juvénile. La spécificité de ce projet est que les sites bloqués sont exclusivement situés à l'extérieur du Canada. Il en résulte que les usagers canadiens sont sous-exposés à des contenus problématiques provenant de l'étranger et sur-exposés à des contenus hébergés à l'intérieur du pays. Cela implique un très fort biais dans les signalements du publics, qui sont à leur tour analysés pour produire des données tendant à démontrer la place de mauvais élève occupée par le Canada. Cette initiative qui semble par ailleurs fonctionner de manière satisfaisante est paradoxalement à l'origine d'un discours tendant à renforcer la peur du public.
Quant au projet de loi, il n'est pas encore connu dans tous ses détails. Tout juste sait-on que les fournisseurs de services Internet au public seront tenus de signaler des contenus de pornographie juvénile, et que ceux qui ne se conformeront pas à cette obligation s'exposeront à des amendes progressives de 1,000$, 5,000$ et 10,000$, ainsi que peines d'emprisonnement de 6 mois.
Mais cette approche répond-elle vraiment à un besoin des forces de l'ordre? Pas forcément de l'avis de l'Ombudsman fédéral des victimes d'actes criminels qui affirmait dans un rapport datant de l'été 2009:
Le signalement obligatoire comme tel n’aura probablement pas beaucoup d’incidence sur la lutte contre l’exploitation sexuelle d’enfants en ligne. Les organismes d’application de la loi indiquent qu’ils ont déjà de la difficulté à traiter le nombre de cas qui sont portés à leur attention. Le problème le plus grave n’est donc pas le manque de signalements. (p. 12)Il s'agit d'une admission d'une rare candeur dans un rapport qui préconise par ailleurs la mise en place d'un arsenal législatif augmentant considérablement les pouvoirs d'enquête des services de police.
D'autre part, il ne semble pas que la loi spécifie les moyens qui devront être employés ou comprenne des mécanismes afin de s'assurer que les fournisseurs signaleront de manière optimale les contenus en question. En effet, l'expérience dans le secteur bancaire démontre qu'une loi ou une réglementation mal pensées aboutissent en général à des effets pervers comme des niveaux de sous-déclarations (conformité symbolique) ou de sur-déclarations (conformité défensive) de la part des organismes visés. Dans le cas de sur-déclaration, cela aurait par exemple pour effet de submerger les rares ressources policières disponibles, et de nuire indirectement aux enquêtes en cours.
Si l'implication du secteur privé dans les efforts de lutte contre la pornographie juvénile est incontournable, l'utilité d'une loi aussi coercitive et peu flexible risque de montrer bien vite ses limites, à moins que des ressources importantes soient dégagées pour veiller à son application et qu'une politique plus inclusive à l'égard des divers partenaires l'accompagne.
Les canadiens, les cartes de crédit et les sites de pornographie infantile
Le paisible Canada serait-il comme l'affirme La Presse et La Presse Canadienne un "havre" pour les sites de pornographie infantile? C'est en tout cas l'interprétation que font ces médias du dernier rapport de Cyberaide.ca, qui procède à des analyses statistiques descriptives des rapports d'incidents recueillis par ses analystes au cours des sept dernières années.
On y apprend en effet que sur les 800 sites pédophiles commerciaux analysés, 8,7% (soit 70) étaient hébergés au Canada, qui vient effectivement en deuxième place, le premier pays étant les États Unis avec 65,6%. Cependant, quelques précautions doivent être prises avec ces chiffres, comme le reconnait d'ailleurs Cyberaide, qui n'insiste pas particulièrement sur cette deuxième place du Canada dans ce sordide "palmarès".
Tout d'abord, les sites et les images analysés sont principalement signalés de manière anonyme par des internautes qui sont dans leur grande majorité canadiens, et il ne semble par conséquent pas aberrant de penser que ces derniers signalent de manière disproportionnée des sites ou des images auxquels ils peuvent accéder dans leur langue maternelle. Par ailleurs, comme le concède Cyberaide, les opérateurs de ces sites transfèrent fréquent leur contenu d'un serveur à un autre afin de minimiser les risques de détection de la part des forces de l'ordre. L'un des sites signalés à Cyberaide utilisa ainsi 212 adresses IP différentes dans 16 pays pendant une période d'observation de 48 heures, afin de brouiller les pistes. Dans ce contexte, il devient difficile d'appliquer des notions d'espace géographique à des pratiques qui se déploient dans des espaces numériques où la notion de frontière est quelque peu obsolète.
Par contre, il me semble que les journalistes sont passés à côté d'une information beaucoup plus intéressante. En effet, la moitié des 800 sites commerciaux de pornographie enfantine analysés acceptaient des moyens de paiement traditionnels tels que les cartes de crédit Visa et Mastercard.
J'aurais donc plutôt suggéré aux journalistes qui ont rapporté la nouvelle le gros titre suivant:
"Les grandes institutions financières faciliteraient le fonctionnement des sites commerciaux de pornographie infantile"
Mais cela aurait certainement été beaucoup moins vendeur...
samedi 21 novembre 2009
Des pirates s'immiscent dans le débat sur le réchauffement climatique
 Des pirates informatiques se sont infiltrés cette semaine dans les serveurs d'une université anglaise, et ont obtenu copie de milliers de courriers électroniques et de documents reliés aux travaux de chercheurs influents sur les changements climatiques.
Ils ont ensuite mis ces fichiers d'environ 61 MB à la disposition de tous les internautes par le biais d'un serveur situé en Russie. L'objectif implicite des pirates est d'exposer les manipulations statistiques auxquelles se seraient livrés les scientifiques afin d'exagérer la gravité de la situation actuelle.
Certains bloggeurs commencent déjà à utiliser des citations tirées de ces documents pour remettre en question les conclusions de ces chercheurs et la réalité du problème des changements climatiques, malgré la difficulté d'évaluer le contexte (ou même la véracité) des segments de phrase présentés comme révélateurs de cette malhonnêteté intellectuelle.
jeudi 19 novembre 2009
Google et les botnets
Un article du Register fait état du recours par des pirates informatiques contrôlant un réseau d'ordinateurs compromis (un botnet) à un service Google (App Engine) pour relayer leurs instructions à ces ordinateurs.
Les avantages selon des consultants en sécurité cités par le journaliste? Les prix sont bas, la disponibilité du service est inégalée, et les mécanismes de sécurité mis en place sont rétroactifs, ce qui signifie que les mesures de contrôle sont prises suite à une dénonciation plutôt qu'appliquées systématiquement à toutes les applications utilisant le service. Par ailleurs, Google est réputée pour protéger jalousement les données de ses clients, ce qui est une forme de prime de sécurité accordée aux utilisateurs malveillants. D'ailleurs, il est significatif que la détection de ce problème ait été faite par une entreprise spécialisée dans la protection des réseaux informatiques plutôt que par Google elle-même.
Les avantages selon des consultants en sécurité cités par le journaliste? Les prix sont bas, la disponibilité du service est inégalée, et les mécanismes de sécurité mis en place sont rétroactifs, ce qui signifie que les mesures de contrôle sont prises suite à une dénonciation plutôt qu'appliquées systématiquement à toutes les applications utilisant le service. Par ailleurs, Google est réputée pour protéger jalousement les données de ses clients, ce qui est une forme de prime de sécurité accordée aux utilisateurs malveillants. D'ailleurs, il est significatif que la détection de ce problème ait été faite par une entreprise spécialisée dans la protection des réseaux informatiques plutôt que par Google elle-même.
dimanche 15 novembre 2009
Le logiciel d'analyse forensique de Microsoft disponible en téléchargement
Afin d'aider les policiers à analyser le contenu des ordinateurs des délinquants sur lesquels ils enquêtent, Microsoft met depuis environ un an une suite de 150 applications informatiques à la disposition des forces de l'ordre de divers pays et d'Interpol. Cet outil, désigné par l'acronyme COFEE (Computer Online Forensic Evidence Extractor) facilite le recueil de la preuve et possède l'avantage de pouvoir être utilisé par des non-experts, ainsi que de pouvoir fonctionner sur des machines "actives", c'est à dire sous tension (le fait de les éteindre avant de les saisir pouvant faire disparaître certains éléments de preuve).
La semaine dernière, cet outil qui était exclusivement distribué aux organisations policières de manière assez restrictive a été rendu public par un utilisateur anonyme sur le site privé What.cd. Même si le site l'a depuis retiré, la distribution continue de se faire de manière virale sur d'autres sites d'échange de fichiers.
À n'en pas douter, de nombreux délinquants informatiques seront intéressés par ces application, qu'il s'agisse de les utiliser dans le cadre de leurs propres activités, de développer des mécanismes de contre-mesure, ou bien encore d'y intégrer des virus afin d'infecter les machines d'individus intéressés par ce type de logiciels.
Microsoft minimise la portée de cet événement en affirmant que les applications contenues dans COFEE étaient déjà bien connues et disponibles en dehors de la sphère policière, et que le principal intérêt de cet outil réside dans son intégration et sa facilité d'usage.
jeudi 12 novembre 2009
Campagne de sensibilisation contre le vol d'identité au Québec
Cette semaine, l'Institut de Sécurité de l'Information du Québec (ISIQ) lance sa troisième campagne de sensibilisation sur la protection de l'identité sur Internet. Celle-ci comprend un certain nombres d'activités et de contenus afin d'aider les Québécois à réduire les risques de vol d'identité auxquels ils sont exposés. C'est très bien fait, et on a même trouvé un porte parole de renom pour aider à faire passer le message.
Cependant, après trois ans, une question légitime serait celle de l'efficacité d'une telle campagne. On ne peut pas forcément s'attendre à des effets directs comme la baisse de la victimisation, mais peut-on au moins mesurer des changements dans les comportements des internautes qui permettraient d'affirmer que ces campagnes atteignent leurs objectifs? Un article publié sur le site Canoë soulignait la paradoxe apparent entre une campagne récurrente et des chiffres de la criminalité présentés comme étant en augmentation.
À vrai dire, on ne sait pas réellement si les chiffres du vol d'identité augmentent, stagnent ou diminuent, car les statistiques présentés par l'ISIQ sont tirés d'un sondage mené par le Ministère de la Sécurité Publique du Québec en 2007 qui lui n'a pas été reconduit. Ce qui fait que le point de mesure unique ne permet de dégager aucune tendance.
Il est certain par contre qu'une campagne de sensibilisation au vol d'identité ne devrait pas nécessairement se focaliser sur les seules transactions en ligne. En effet, dans une étude menée plus tôt cette année, nous avons montré que les voleurs d'identité n'utilisent Internet pour acquérir l'identité de leur victime que dans un peu moins de 20% des cas.
Comme on le voit, bien des mesures de prévention sont encore conçues et mises en oeuvre sans que l'on sache vraiment si elles correspondent au phénomène auquel elles prétendent s'attaquer, ni si elles produisent des effets tangibles.
samedi 31 octobre 2009
Activité parlementaire canadienne
Le 22 octobre, le projet de loi S-4 criminalisant le vol d'identité (et plus précisément le fait de posséder de façon non autorisée les données personnelles d'autrui) recevait la sanction royale.
Le texte de la loi est accessible sur le site du parlement.
En parallèle, les deux projets de loi C-46 et C-47 qui visent la modernisation des techniques d'enquête (notamment en matière d'interception des communications électroniques) de la police font l'objet de débats à la Chambre des communes. Le sommaire législatif du projet de loi C-47, qui en explique l'origine et en détaille les objectifs peut être consulté ici.
mardi 13 octobre 2009
Les pirates s'en prendront-ils bientôt à votre robot?
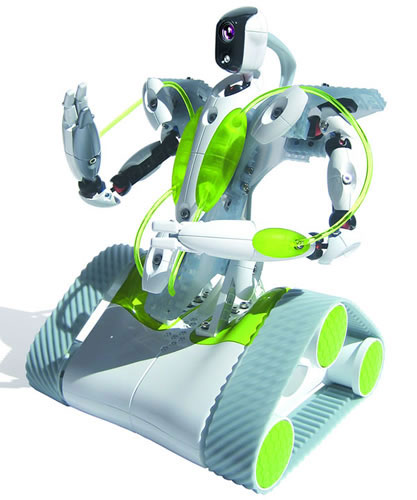 Une équipe de chercheurs de l'Université de Washington vient de publier un article qui est repris par de nombreux médias, et qui alerte les usagers sur la facilité déconcertante avec laquelle il serait possible pour des pirates de prendre à distance le contrôle de robots "domestiques". Notamment, les défauts dans les protocoles de sécurité permettraient aux pirates de menacer la vie privée des usagers de ces machines.
Une lecture plus approfondie de cet article laisse quand même perplexe. Tout d'abord, deux des trois machines étudiées sont des robots pour enfant dont le côté ludique a certainement primé sur l'aspect sécurité lors de la conception. Je ne pense pas qu'une étude sur les robots militaires qui sont de plus en plus nombreux sur le champ de bataille ait donné les mêmes résultats (mais les budgets de recherche étant ce qu'ils sont, c'est certainement moins cher de se procurer un robot à quelques dizaines ou centaines de dollars). Un chercheur en sécurité informatique penserait-il sérieusement publier une mise en garde contre les brèches de sécurité qui frappent les ordinateurs pour enfant conçus afin de faciliter l'apprentissage de la lecture et du calcul?
Par ailleurs, au delà des vagues menaces à la vie privée, je ne résiste pas à la traduction de quelques passages plus spécifiques sur les risques que les pirates pourraient faire peser sur les usagers de ces robots:
"Vandalisme robotique: Un attaquant peut exploiter les vulnérabilités du Rovio et du Spykee pour endommager les objets fragiles dans leur environnement immédiat... Bien que ces robots n'aient pas encore suffisamment de puissance pour faire tomber des objets des tables, des robots similaires dans le futur pourraient avoir de telles capacités, ce qui pourrait potentiellement générer des risques pour la sécurité. Par exemple, si un robot fait tomber un bol de grains de raisins posé sur une table basse, cela pourrait représenter un risque d'étouffement pour un enfant en bas âge."Comme on le voit, il y a vraiment là de quoi inspirer les prochains scénaristes de Terminator 5.
"Attaques psychologiques: En nous projetant un peu plus dans l'avenir, nous estimons que des attaques psychologiques pourraient potentiellement se servir de robots compromis... Un attaquant, peut-être un enfant malveillant du quartier, pourrait exploiter le lien privilégié [entre un enfant autiste] et son robot pour causer un préjudice psychologique à l'enfant. D'autres formes d'attaques psychologiques sont aussi possibles, comme d'utiliser un robot pour arranger des objets sur le sol afin de former un symbole menaçant ou insultant ou pour systématiquement harceler le chien de la famille pendant que les occupant du domiciles sont à l'extérieur." (p. 6)
samedi 10 octobre 2009
Le directeur du FBI interdit de transactions bancaires en ligne (par sa femme)
 De son propre aveu, le Directeur du FBI aurait failli communiquer ses coordonnées bancaires à un site d'hameçonnage, avant de se rendre compte que cela n'était peut-être pas une si bonne idée. En faisant part à son épouse, celle-ci lui aurait dorénavant formellement interdit toute opération en ligne.
via The Register
mercredi 7 octobre 2009
Le premier sondage français sur l'usurpation d'identité
À ma connaissance, le sondage réalisé par le CREDOC pour Fellowes est le premier instrument de mesure de l'ampleur de l'usurpation d'identité en France.
D'après les résultats de ce sondage, 4,2% de la population française âgée de 15 ans et plus aurait été victime au cours des 10 dernières années, ce qui est considérablement moins que ce que l'on observe en Amérique du Nord, où les chiffres oscillent autour de 5% de la population adulte victime chaque année.
La difficulté dans ce type de sondage réside dans la méconnaissance qu'ont les répondants de ce que recouvre le terme "usurpation d'identité", particulièrement lorsque celui-ci vient de faire son apparition dans la terminologie des menaces criminelles. Ainsi, dans le cadre d'un sondage mené au Québec sur le même sujet pour le Ministère de la Sécurité Publique, nous avons pu démontrer que les répondants tendent à considérablement sous-évaluer leur taux de victimisation, n'associant pas le crime dont ils ont été victime au terme générique utilisé par l'institut de sondage.
Comme dans bien des pays, il est également frappant de noter que ce sondage est financé par des intérêts privés, même s'il met en lumière un problème indéniable de sécurité publique.
mardi 29 septembre 2009
Le vol d'identité inspire des humoristes
Cette parodie d'une rencontre entre un banquier et une victime de "vol d'identité" (hélas en anglais) illustre à merveille les enjeux reliés à la responsabilité des institutions financières que reflète la terminologie dominante. Alors, vol d'identité ou vol de banque?
mercredi 16 septembre 2009
Combien y-a-t-il de sites pédo-pornographiques sur Internet?
Une experte des Nations Unies, Madame Najat M'jid Maalla, a déclaré aujourd'hui devant le Conseil des droits de l'homme à Genève qu'il y aurait 4 millions de sites contenant des images de pornographie pédophile sur Internet, et que ce chiffre serait en croissance constante.
Ces statistiques sidérantes (on estime le nombre total de sites légaux de pornographie à 4,5 millions) ont été reprises par deux journalistes-blogueuses de La Presse, qui ne cachent pas leur désarroi de mères de famille devant l'ampleur du phénomène.
Or, la situation n'est pas aussi catastrophique qu'on nous le donne à penser, puisque l'organisme Internet Watch Foundation que cite Madame Maalla (dans la retranscription disponible sur le site des Nations Unies, sa source serait plutôt l'UNICEF) ne recense en fait dans son rapport annuel 2008 "que" 1.536 sites à contenu pédo-pornographiques (ce qui reste bien entendu beaucoup trop), en diminution de 9% par rapport à 2007. On se demande alors par quelle mystérieuse arithmétique ces 1.536 sites se sont transformés en 4 millions...
Ces statistiques beaucoup plus crédibles sont librement accessibles sur Internet, mais il est surprenant de noter que les journalistes n'ont pas pris la peine de mener la moindre vérification et se sont inclinés devant la parole de l'experte, préférant rapporter des chiffres effrayants pour toute personne normalement constituée.
lundi 14 septembre 2009
Le site du New York Times manipulé par des fraudeurs
Le site du New York Times, qui est l'une des sources d'information les plus fréquentées du Web, a été la victime ce week-end de fraudeurs qui s'en sont servis pour infecter les ordinateurs de milliers de visiteurs d'un logiciel malveillant. Les fraudeurs se sont fait passer pour des publicitaires auprès de la régie du site, qui autorise ses clients à héberger leurs annonces sur leurs propres serveurs (ce qui accroît la flexibilité du processus mais limite les possibilités de contrôle). Cela leur a permis de servir aux lecteurs du NYT des fenêtres imitant l'interface d'un antivirus, leur laissant penser que leur machine était infectée et que le téléchargement d'un logiciel était requis pour la nettoyer. Bien entendu, ce logiciel miracle est lui-même un logiciel malveillant qui une fois installé prétendra avoir identifié de faux virus et proposera de les supprimer (à de multiples reprises) en échange du numéro de carte de crédit de la victime (qui sera ensuite utilisé de manière abusive).


Dans un contexte où la presse écrite est désespérément à la recherche de nouvelles sources de revenus, le NYT ne sera certainement pas la dernière victime de ce genre de pratiques. Il est également frappant de noter la nonchalance du site, qui après avoir informé ses lecteurs du problème et de son origine, leur indique simplement quelques sites où ils pourront trouver des logiciels de détection et d'éradication des logiciels malveillants. Dans un pays aussi procédurier que les États Unis, il ne serait pas surprenant que des victimes et leurs avocats décident d'actionner la responsabilité de l'entreprise pour cette brèche de sécurité assez élémentaire.
jeudi 20 août 2009
Vol d'identité génétique
Le Monde se fait l'écho d'un article publié par des scientifiques israéliens qui semblerait démontrer qu'il est relativement facile de synthétiser l'ADN d'un individu et de l'appliquer ensuite sur une scène de crime afin de faire croire à son implication. Les procédures actuelles d'analyse mises en oeuvre par les laboratoires de police scientifique seraient incapables de déceler la différence, mais heureusement, les auteurs ont aussi conçu un test qui est capable de faire la distinction entre des échantillons naturels et artificiels.
mardi 18 août 2009
Comment voler 130 millions de numéros de cartes de crédit
 C'est l'exploit dont est accusé Alex Gonzalez, qui est déjà mis en cause par la justice américaine pour d'autres affaires impliquant 94 millions de numéros de cartes de crédit dérobés à l'entreprise TJX (présente aux USA mais aussi au Canada et en Angleterre) et des piratages de moins grande ampleur contre diverses chaînes de restauration rapide.
Pour ceux qui ont soif de détails, l'acte d'accusation déposé par les procureurs américains est disponible dans son intégralité ici (en anglais), via Wired.com.
Parmi les informations intéressantes de ce document, le fait que les pirates avaient testé leur logiciel malfaisant contre une vingtaine d'anti-virus connus, afin de valider sa furtivité, et qu'ils avaient également doté celui-ci de capacités d'effacer les traces de sa présence sur les réseaux ciblés afin de retarder la détection de ses activités et de déjouer d'éventuelles enquêtes forensiques ultérieures. L'un des programmeurs complices de Gonzalez travaillait la journée chez Morgan Stanley, la grande banque d'affaires, et ne manquait donc pas de compétences informatiques et de talent.
Ceci dit, on dispose encore de très peu d'informations concernant les profits criminels qui ont pu être tirés de cet océan d'informations personnelles.
dimanche 9 août 2009
Les rois de l'ingénierie sociale habitent-ils tous chez leur maman?
Le site Smoking Gun vient de consacrer un reportage très fouillé sur la salle de clavardage (chatroom) 'Pranknet', qui réunit des adeptes du canular téléphonique extrême. Ces derniers ont acquis une certaine notoriété ces derniers mois pour leur art de la manipulation qui leur a permis de convaincre les occupants de chambres d'hôtel aux quatres coins des États-Unis de vandaliser ces dernières, sous prétexte d'échapper à une fuite de gaz pouvant les intoxiquer s'ils ne brisaient pas les fenêtres de l'édifice pour créer un appel d'air. Parmi leurs autres faits d'armes, on relève aussi le fait d'avoir poussé une réceptionniste d'hôtel à boire un verre d'urine fourni par un client ou l'épisode lors duquel les employées d'un restaurant rapide KFC se sont retrouvées nues sur le stationnement, convaincues qu'elles étaient d'avoir été aspergées d'une mousse qui provoqueraient de graves brûlures à leur peau (quelques clips audio et vidéos sont disponibles ici).
Ces blagues de potaches élaborées pourraient sembler anodines si les dégâts provoqués dans certains cas n'atteignaient pas plusieurs dizaines de milliers de dollars, et si certains de leurs appels ne causaient pas chez leurs victimes une détresse bien réelle. Certains services de police ont d'ailleurs déjà initié des poursuites contre les membres de ce groupe, qui ont échappé jusqu'ici aux efforts d'identification des policiers grâce à leur utilisation de Skype pour effectuer leurs appels.
L'article du Smoking Gun permet donc de mieux comprendre la sous-culture et les motivations de ces mauvais plaisants qui utilisent les principes de l'ingénierie sociale pour réaliser des  canulars "épiques", dans leurs propres termes. Derrière les pseudonymes menaçants et les talents indéniables de manipulateurs se cachent néanmoins des individus qui semblent avoir du mal à être fonctionnels dans le monde "réel". Le fondateur et principal animateur de ce réseau est basé à Windsor, au Canada, et vit chez sa mère, où il vole le signal Wifi d'un voisin pour se connecter à Internet. D'autres membres ont un passé trouble de petits trafiquants de drogue et d'agresseurs sexuels de mineurs, et tous semblent passer la majeure partie de leurs journées sur Internet, n'ayant pas d'emploi.
 canulars "épiques", dans leurs propres termes. Derrière les pseudonymes menaçants et les talents indéniables de manipulateurs se cachent néanmoins des individus qui semblent avoir du mal à être fonctionnels dans le monde "réel". Le fondateur et principal animateur de ce réseau est basé à Windsor, au Canada, et vit chez sa mère, où il vole le signal Wifi d'un voisin pour se connecter à Internet. D'autres membres ont un passé trouble de petits trafiquants de drogue et d'agresseurs sexuels de mineurs, et tous semblent passer la majeure partie de leurs journées sur Internet, n'ayant pas d'emploi.
Le contraste est ici saisissant entre l'image de puissance et d'omnipotence que les membres de ce groupe parviennent à projeter par le biais des technologies Internet, et la nature bien plus modeste, pour ne pas dire sordide, de leur vie quotidienne.
vendredi 7 août 2009
"Cyberattaque" contre Twitter: l'emballement des médias
On doit s'ennuyer ferme dans les rédactions cet été, à en juger par la couverture médiatique reçue par la banale attaque distribuée par déni de service dont a été victime Twitter hier. Les grands médias anglophones et francophones (Le Monde, La Presse, Le Nouvel Obs, et une centaine d'autres sources sur Google News) semblent s'emballer pour l'affaire, la palme revenant certainement au Figaro, qui nous propose sur son blog technotes de suivre cet événement majeur minute par minute. Les hypothèses les plus folles circulent sur les mobiles et les auteurs de l'attaque (le spectre du Kremlin n'étant jamais très loin), alors que la nature exceptionnelle d'un tel incident et sa signification géopolitique sont analysées sous toutes les coutures.
Un tel emballement masque toutefois la banalité de ce genre d'attaque, à la portée de n'importe quel propriétaire (ou locataire) de botnet (réseau de machines zombies). En effet, au moment où tous les regards étaient tournés vers Twitter (peut-être par ce que l'ennui de ses utilisateurs soudainement déconnectés ne trouvait pas de meilleure façon de s'exprimer), la société Arbor Networks, qui prétend analyser environ 70% du trafic Internet en temps réel détectait 1.084 autres attaques distribuées par déni de service sur le réseau pendant la journée de référence (les chiffres sont constamment mis à jour). Bref, "business as usual" sous le soleil du mois d'août.
Inscription à :
Articles (Atom)
